Prospection cybersécurité : vendre au téléphone sans argument de la peur
En prospection cybersécurité, l’argument de la peur ne fonctionne plus : vos prospects l’ont entendu à de nombreuses reprises. L’appel s’ouvre sur un fait précis concernant leur situation.
Visio de 30 minutes avec Alexis. Vous choisissez le créneau.
Cinq ans chez Orange Cyberdéfense
SalesOn s’appuie sur cinq années passées dans le secteur et sait ce qu’est un SOC de niveau 1 par rapport à un niveau 3, la différence entre un test d’intrusion boîte noire et un audit de configuration, ce que NIS 2 change pour une entreprise et ce que cette directive ne change pas. Un responsable de la sécurité vérifie systématiquement les connaissances de son interlocuteur en quelques questions ; ces questions reçoivent une réponse précise, ce qui permet de poursuivre la conversation.
Cinq des dix années d’Alexis Gatuingt dans la tech se sont passées chez Orange Cyberdéfense. Son parcours complet est détaillé sur la page À propos.
Les interlocuteurs
- Le responsable de la sécurité des systèmes d’information
- Il connaît les risques et les priorise déjà. Ce qui lui manque, c’est un budget et des arguments pour l’obtenir.
- Le directeur des systèmes d’information
- Sur les structures sans RSSI dédié, c’est lui qui porte le sujet, souvent en plus du reste. Il est convaincu de l’enjeu, mais il manque de temps.
- Le dirigeant
- En PME, c’est lui qui décide. Il raisonne en risque d’activité et en obligation client ; un vocabulaire technique sur les vecteurs d’attaque met fin à son attention.
Les signaux recherchés avant d’appeler
Les données disponibles avant l’appel déterminent qui appeler, et à quel moment.
- Une entreprise soumise à NIS 2, ou fournisseur d’une entreprise qui l’est
- Un recrutement ouvert sur un poste de sécurité : le sujet est devenu structurel
- Un incident public ou une fuite de données rendue publique dans le secteur
- Une certification en cours ou à renouveler, ISO 27001, HDS, SecNumCloud
- Une croissance externe : une acquisition crée un parc hétérogène à sécuriser
- Des services exposés visibles depuis l’extérieur qui ne devraient pas l’être
Chaque entreprise est identifiée par son SIREN.
Ce qu’il faut savoir avant d’appeler
Tout ce qui suit sert à écrire le Sales Playbook de la campagne, validé par écrit avant le premier appel.
Pourquoi l’argument de la peur ne fonctionne plus
Pendant des années, la prospection en cybersécurité s’est appuyée sur le risque : les chiffres d’attaques, le coût moyen d’une rançon, la probabilité de fermeture après un incident. Cette approche a fonctionné, puis elle s’est épuisée. Un dirigeant qui reçoit trois appels par mois sur le même registre n’y prête plus attention.
Si vous visez des organisations avec plusieurs décideurs, le guide pour prospecter les grands comptes décrit le repérage des fonctions et des prochaines étapes. Un besoin technique et une capacité de décision doivent être distingués.
La contrainte externe reste efficace. Un client qui envoie un questionnaire de sécurité, un assureur qui pose des conditions, une obligation réglementaire qui descend la chaîne de sous-traitance : ce sont des faits datés, avec une échéance, et une échéance crée un budget.
NIS 2 : ce que la directive change
La directive élargit considérablement le nombre d’entités concernées et, surtout, elle responsabilise les entités essentielles et importantes sur leur chaîne d’approvisionnement. C’est ce dernier point qui est commercialement décisif : une entreprise non directement concernée peut se retrouver à devoir prouver son niveau de sécurité parce que son client, lui, l’est.
Au téléphone, cela se traduit par une question simple et non anxiogène : vos clients ont-ils commencé à vous envoyer des questionnaires de sécurité ? La réponse qualifie le prospect immédiatement.
Un périmètre rarement couvert en entier
La plupart des PME et des ETI déjà équipées le sont sur une partie du périmètre. Le premier échange sert à établir laquelle, avec quel prestataire, et jusqu’à quand.
- Une protection des postes managée (antivirus ou EDR) ne dit rien de la surface exposée sur Internet.
- Un test d’intrusion annuel donne un état à une date donnée et non une surveillance continue : entre deux tests, aucune détection n’a lieu.
- Une supervision ou un SOC détecte, mais ne remplace ni la sensibilisation des équipes ni la sauvegarde hors ligne.
- La conformité (ISO 27001, HDS, exigences d’un donneur d’ordre) est un chantier documentaire autant que technique, porté souvent par une autre personne que le responsable informatique.
Les caractéristiques d’une ouverture acceptée
Elle annonce l’appel à froid, elle porte sur une contrainte externe datée (un questionnaire client, une exigence d’assureur, une échéance réglementaire), et elle laisse au prospect une sortie si le sujet est déjà couvert. Une ouverture sur un incident ou sur un chiffre d’attaques produit l’effet inverse : le prospect l’a entendue la semaine précédente.
Le budget sécurité se construit le plus souvent avec le budget informatique annuel. Au printemps, l’exercice en cours est déjà arbitré : la date utile est celle où le suivant se prépare, et c’est elle que le premier appel cherche à obtenir.
Ce qui ne fonctionne pas
- Ouvrir sur un incident récent chez un concurrent du prospect : le procédé est perçu comme tel et provoque un refus.
- Employer un vocabulaire technique pour impressionner : un responsable de la sécurité le repère et met fin à l’échange.
- Promettre la conformité : elle se construit avec le client sur plusieurs mois, et le prospect le sait.
- Appeler des structures de moins de vingt personnes sans obligation externe : le sujet existe, mais le budget est rarement disponible.
Ce que la campagne produit
Des rendez-vous avec des interlocuteurs qui ont un sujet identifié et une raison d’agir, ainsi qu’une cartographie de ce qui déclenche les budgets dans votre cible. Cette information sert à la campagne suivante.
Les offres
Pour une société de cybersécurité, SalesOn recommande SalesOn Engine : un RSSI se joint rarement au premier appel, il faut revenir sur le même compte par LinkedIn, email et téléphone. Trente points de rendez-vous qualifiés par mois, garantis au contrat.
SalesOn Days
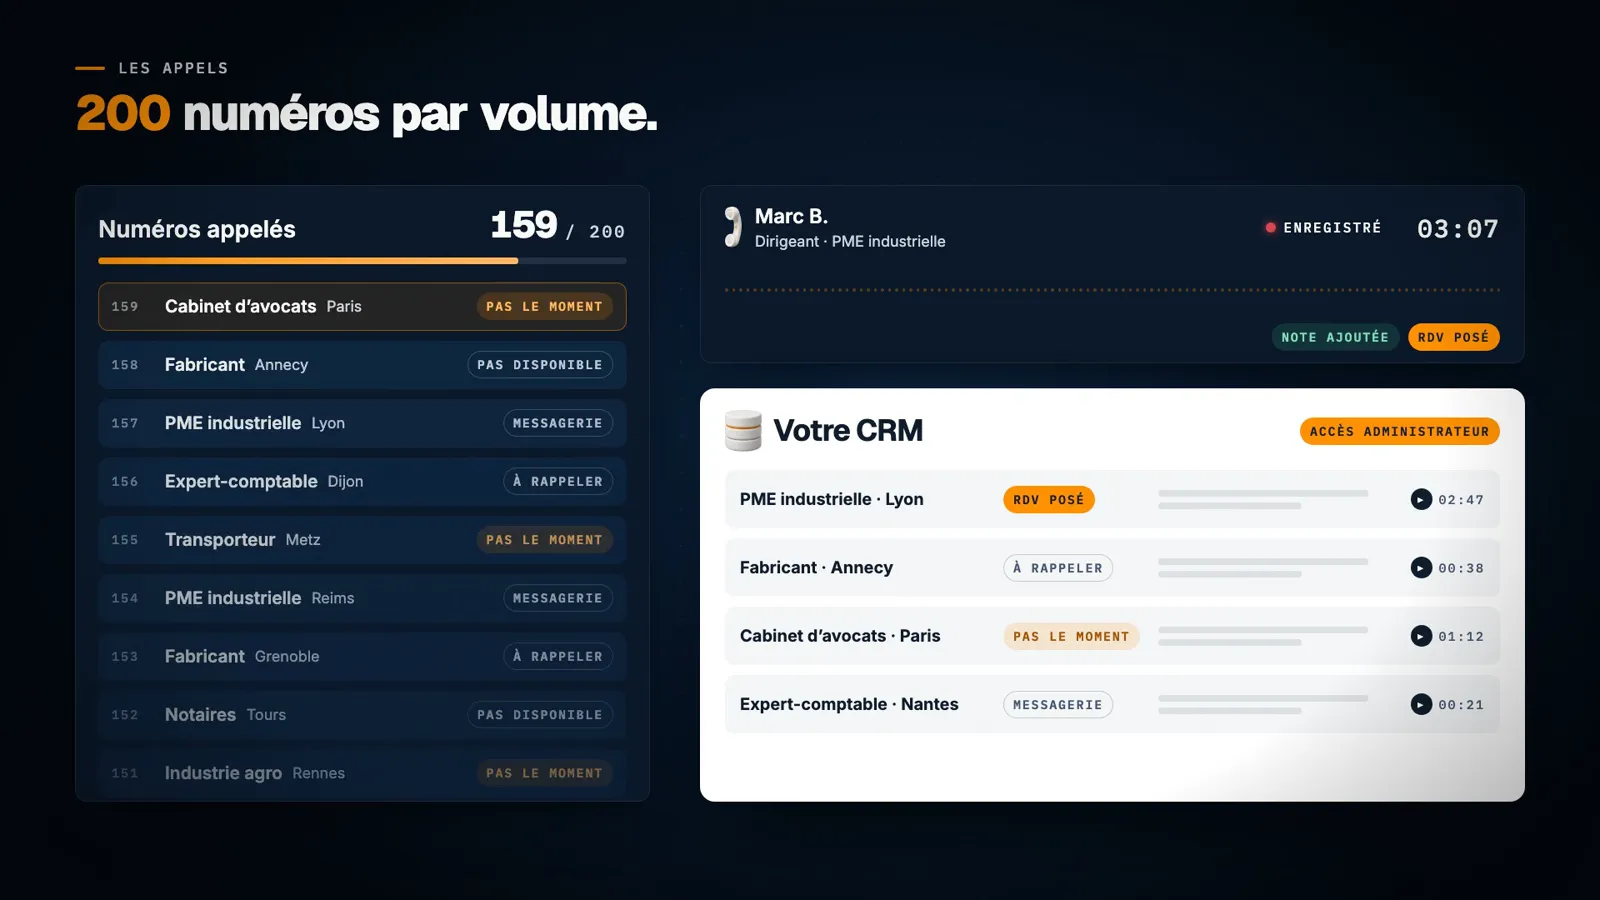
Vous achetez : un volume d’appels
200 numéros de votre cible appelés par volume, chaque échange documenté. Formules de 2, 4 ou 8 volumes, avec vos listes ou un sourcing chiffré séparément.
Découvrir SalesOn Days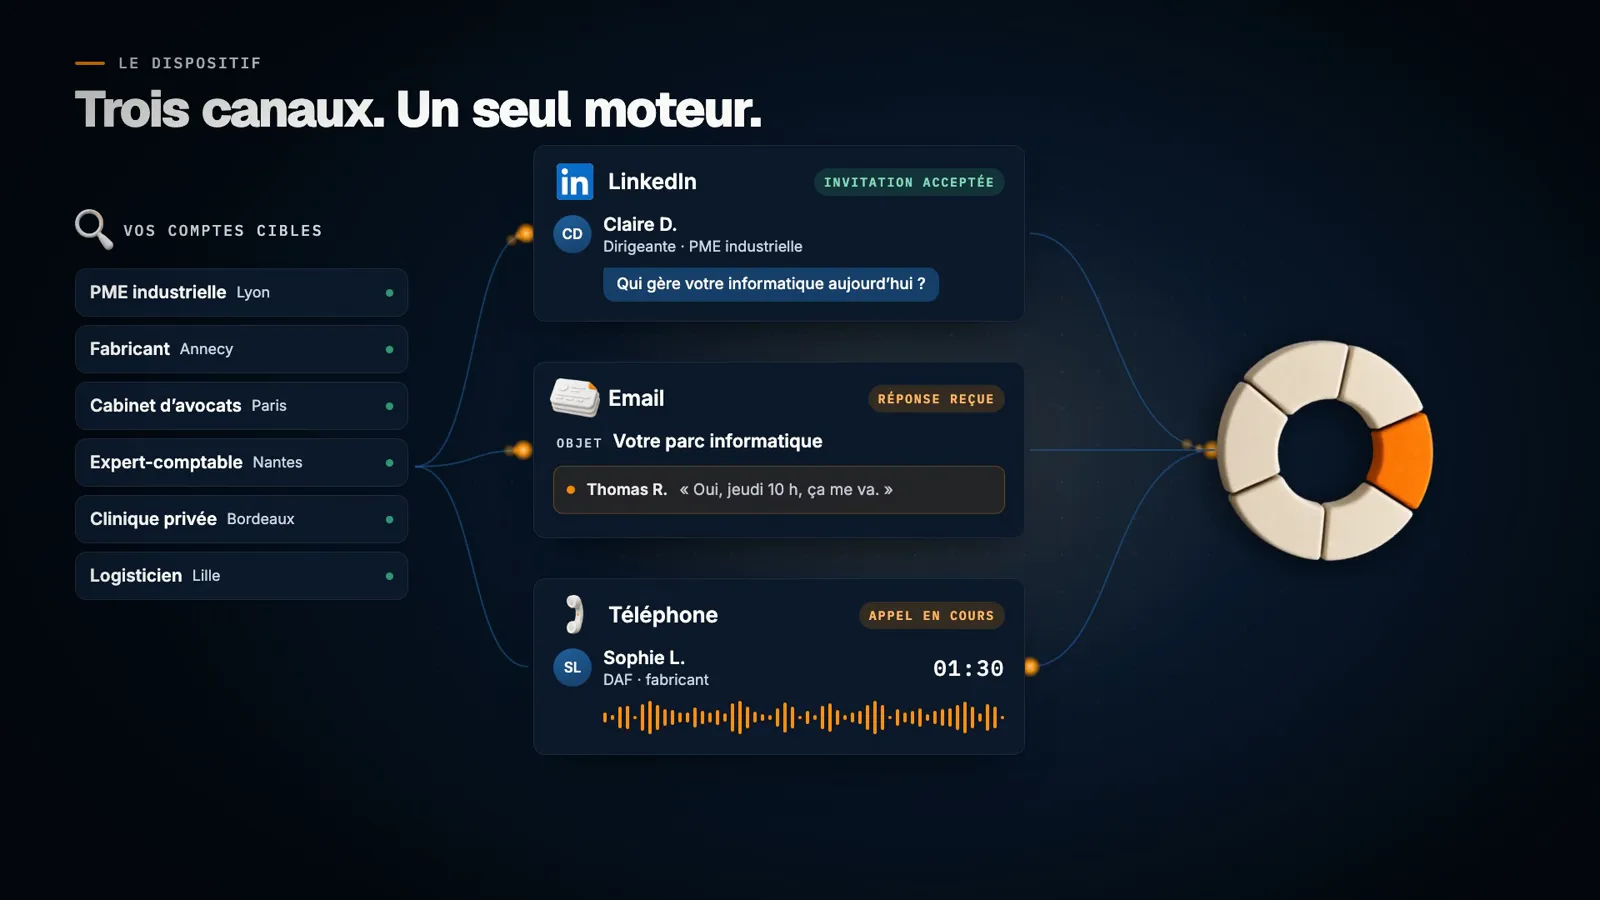
SalesOn Engine
Vous achetez : trente points par mois
LinkedIn, email et téléphone pour 30 points par mois : un rendez-vous honoré vaut 2, 4 ou 6 points ; un absent ne compte pas. Engagement de trois mois, solde manquant remboursé au prorata en fin de contrat.
Découvrir SalesOn Engine
SalesOn Closing
Vous achetez : des affaires signées
Closing B2B à 100 % à la commission sur les ventes encaissées : vos leads si votre offre est éprouvée, ou nos rendez-vous avec prospection facturée séparément.
Découvrir SalesOn ClosingQuestions fréquentes
Connaissez-vous le secteur ?
SalesOn s’appuie sur cinq années passées chez Orange Cyberdéfense, distingue un SOC d’un centre de supervision réseau, un test d’intrusion d’un scan de vulnérabilités, et sait ce que recouvre un audit de conformité. Ces connaissances permettent de tenir une conversation avec un responsable de la sécurité au-delà de la première question.
Quel produit d’appel recommandez-vous ?
Celui dont le résultat est visible et rapide. Une campagne de faux hameçonnage ou une reconnaissance du périmètre exposé donnent au prospect un résultat concret à regarder. Le reste de l’offre se présente ensuite.
Est-ce qu’on peut prospecter le secteur public ?
Oui, mais avec des attentes réalistes : les cycles sont longs, les procédures d’achat contraignantes, et une campagne sert surtout à identifier les bons interlocuteurs et le calendrier budgétaire. Les rendez-vous y sont plus longs à obtenir.
Comment évitez-vous de vendre de la peur ?
En ouvrant sur une contrainte externe. Un questionnaire client, une exigence d’assureur, une échéance réglementaire : ce sont des faits vérifiables avec une date, et c’est ce qui débloque un budget.
Pour aller plus loin
Vos prospects vous demanderont d’où vient leur numéro. La réponse tient dans l’article sur ce que dit la loi sur la prospection téléphonique B2B.
Les marchés auxquels vous vendez ont leur fiche, avec qui décide et comment on le joint : prospecter les PME industrielles et agroalimentaires et prospecter les cabinets d’avocats.
La filière cyber est très concentrée autour de Rennes : la page sur la prospection téléphonique à Rennes décrit le tissu local.
Et pour voir comment une campagne se déroule, de la note de cadrage au rendez-vous : comment ça marche.
Trente minutes pour cadrer votre prospection.
Vous décrivez ce que vous vendez et à qui ; SalesOn vous indique si le téléphone est adapté à votre marché, et avec quelle formule. En cas d’accord, le devis vous est envoyé le jour même.
Visio de 30 minutes avec Alexis. Vous choisissez le créneau.